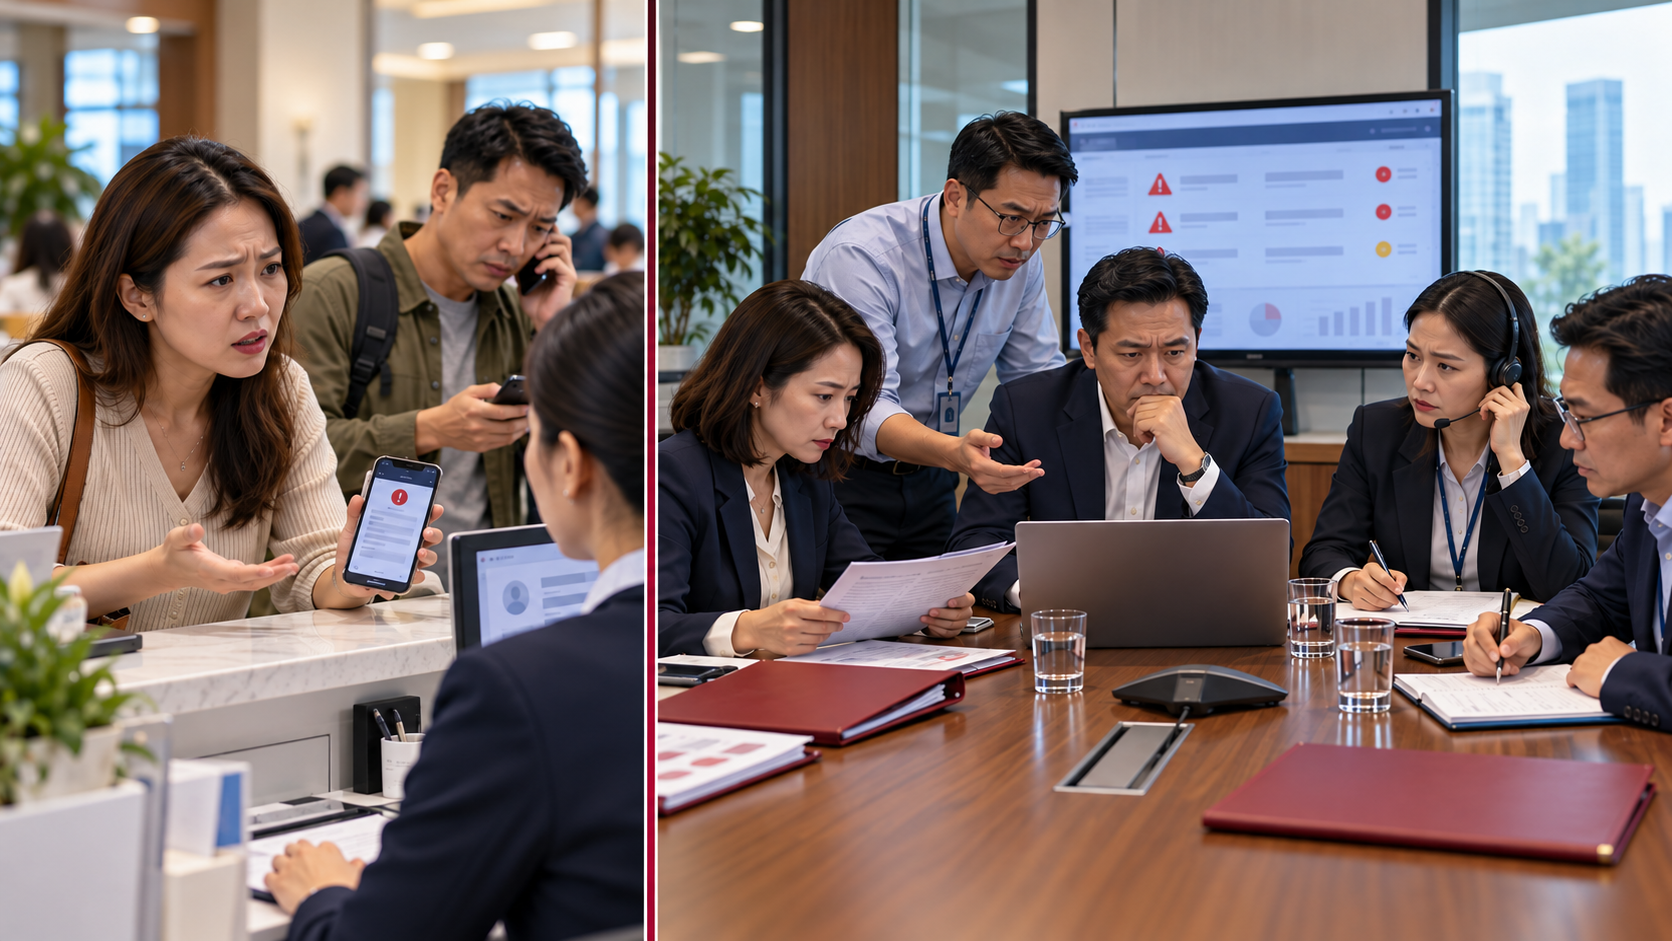
Một khách hàng phản ánh người lạ biết thông tin đơn hàng của mình. Nhân viên phát hiện danh sách thành viên nằm trong thư mục chia sẻ công khai. Nhà cung cấp thông báo tài khoản hỗ trợ có dấu hiệu bị sử dụng bất thường.
Đây là những tình huống minh họa mà doanh nghiệp nên chuẩn bị phương án ứng phó. Dấu hiệu ban đầu chưa đủ để kết luận toàn bộ phạm vi sự cố, nhưng cần được tiếp nhận, ghi nhận và đánh giá kịp thời.
Trong lúc thông tin còn chưa đầy đủ, doanh nghiệp dễ gặp hai vấn đề: nhiều bộ phận cùng xử lý nhưng thiếu người điều phối, hoặc mọi người chờ kết luận kỹ thuật trước khi bắt đầu những công việc khác.
Metatek đề xuất năm nhóm việc cần tổ chức song song, với thứ tự ưu tiên được điều chỉnh theo mức độ ảnh hưởng thực tế.
1. KÍCH HOẠT ĐẦU MỐI ĐIỀU PHỐI, LÀM RÕ TRÁCH NHIỆM
Ngay khi nhận được thông tin, doanh nghiệp cần xác định người có trách nhiệm tiếp nhận và điều phối theo quy trình đã thống nhất. Đầu mối này tổng hợp tình hình, phân công công việc, theo dõi quyết định và báo cáo người có thẩm quyền.
Các bên tham gia thường bao gồm bộ phận công nghệ thông tin, nhân sự phụ trách bảo vệ dữ liệu, pháp chế, nghiệp vụ, chăm sóc khách hàng và nhà cung cấp liên quan.
Điều cần làm rõ là ai đánh giá kỹ thuật, ai xác định dữ liệu bị ảnh hưởng, ai rà soát nghĩa vụ và ai phê duyệt thông tin cung cấp ra bên ngoài.
Khi trách nhiệm được xác định sớm, doanh nghiệp có thể giảm công sức gọi hỏi nhiều đầu mối và hạn chế những chỉ đạo thiếu nhất quán.
2. HẠN CHẾ RỦI RO, ĐỒNG THỜI BẢO TOÀN DẤU VẾT
Đội ngũ kỹ thuật cần đánh giá biện pháp kiểm soát phù hợp: hạn chế quyền truy cập, thu hồi liên kết chia sẻ, xử lý tài khoản có nguy cơ hoặc cô lập thành phần bị ảnh hưởng trong phạm vi được phê duyệt.
Song song với việc ngăn chặn, cần ghi nhận thông tin phục vụ xác minh:
Thời điểm và cách phát hiện dấu hiệu bất thường.
Hệ thống, tài khoản hoặc nhà cung cấp liên quan.
Loại dữ liệu nghi ngờ bị ảnh hưởng.
Những thao tác đã thực hiện và người thực hiện.
Nhật ký hệ thống, thư điện tử và thông báo từ nhà cung cấp cần được bảo toàn, kiểm soát quyền tiếp cận phù hợp. Hướng dẫn của Bộ Công an cũng lưu ý việc không tự ý xóa dấu vết khi xảy ra sự cố dữ liệu.
Việc khôi phục nhanh cần đi cùng khả năng xác minh. Xóa dữ liệu hoặc cài lại hệ thống khi chưa đánh giá có thể làm mất những thông tin cần thiết để hiểu nguyên nhân và phạm vi ảnh hưởng.
3. RÀ SOÁT NGHĨA VỤ THÔNG BÁO NGAY TỪ ĐẦU
Nghĩa vụ thông báo cần được đánh giá song song với xử lý kỹ thuật.
Đối với các chủ thể và trường hợp thuộc khoản 1 Điều 23 Luật Bảo vệ dữ liệu cá nhân, thời hạn thông báo cho cơ quan chuyên trách chậm nhất là 72 giờ kể từ khi phát hiện hành vi vi phạm. Bên xử lý phát hiện vi phạm phải thông báo kịp thời cho bên kiểm soát hoặc bên kiểm soát và xử lý dữ liệu cá nhân.
Doanh nghiệp cũng cần rà soát những nghĩa vụ khác có thể đồng thời phát sinh. Bộ Công an lưu ý trường hợp hệ thống thông tin bị tấn công làm phát sinh nguy cơ mất an ninh thông tin của khách hàng thuộc khoản 3 Điều 19 Luật Bảo vệ quyền lợi người tiêu dùng có thời hạn thông báo 24 giờ.
Vì vậy, không nên mặc định mọi sự cố đều có cùng một thời hạn. Bộ phận phụ trách cần xác định đúng vai trò, điều kiện áp dụng, nơi nhận và nội dung thông báo; ghi nhận rõ quá trình đánh giá, thay vì chờ có báo cáo điều tra hoàn chỉnh mới bắt đầu rà soát.
4. PHẢN HỒI NHẤT QUÁN, TẬP TRUNG VÀO QUYỀN LỢI KHÁCH HÀNG
Khi khách hàng liên hệ, sự thiếu nhất quán giữa các câu trả lời có thể tạo thêm lo lắng. Doanh nghiệp cần chuẩn bị hướng dẫn để nhân viên tiếp nhận phản ánh biết nội dung nào đã được xác minh và vấn đề nào cần chuyển tới đầu mối phụ trách.
Metatek khuyến nghị phân biệt rõ ba nhóm thông tin: điều đã biết, điều đang kiểm tra và hành động đang thực hiện.
Không nên khẳng định “không có dữ liệu nào bị ảnh hưởng” khi chưa đủ căn cứ. Đồng thời, cần tránh thu thập hoặc chia sẻ thêm dữ liệu cá nhân không cần thiết trong quá trình xử lý phản ánh.
Thông tin cung cấp cho khách hàng và các bên liên quan cần đúng phạm vi, được phê duyệt và phù hợp với nghĩa vụ áp dụng. Cách tổ chức này tạo điều kiện phản hồi rõ ràng, giảm việc khách hàng phải giải thích lại qua nhiều kênh.
5. KHÔI PHỤC CÓ KIỂM SOÁT VÀ XỬ LÝ NGUYÊN NHÂN
Hệ thống hoạt động trở lại chưa có nghĩa mọi công việc ứng phó đã hoàn tất. Doanh nghiệp cần đánh giá điều kiện phục hồi, kiểm tra quyền truy cập và theo dõi những dấu hiệu bất thường còn tiếp diễn.
Sau sự cố, nên rà soát những điểm đã làm chậm quá trình xử lý: thiếu nhật ký, khó liên hệ nhà cung cấp, chưa rõ người phê duyệt hoặc chưa có hướng dẫn cho nhân viên.
NIST SP 800-61 Rev. 3 đặt ứng phó sự cố trong hoạt động quản lý rủi ro an ninh mạng, gắn sự chuẩn bị với phát hiện, ứng phó và phục hồi. [3]
Từ định hướng này, doanh nghiệp có thể chuyển các phát hiện sau sự cố thành công việc cải thiện cụ thể, có người phụ trách và thời điểm kiểm tra lại.
CHUẨN BỊ TRƯỚC ĐỂ PHỐI HỢP CHỦ ĐỘNG HƠN
Một phương án ứng phó thiết thực có thể bắt đầu từ danh sách đầu mối, sơ đồ trách nhiệm, biểu mẫu ghi nhận và hướng dẫn cho các tình huống thường gặp. Sau đó, tổ chức diễn tập để kiểm tra khả năng phối hợp.
Metatek đồng hành cùng doanh nghiệp rà soát hiện trạng, xây dựng kịch bản và chuẩn hóa quy trình, phối hợp với các đầu mối kỹ thuật, nghiệp vụ và pháp chế phù hợp.
Giá trị hướng đến là giảm lúng túng, hạn chế công việc chồng chéo và tạo cơ sở đưa ra quyết định có căn cứ. Khi mỗi bên biết rõ vai trò của mình, doanh nghiệp có điều kiện kiểm soát sự cố tốt hơn và duy trì sự tin cậy trong quan hệ với khách hàng.
ĐÁNH GIÁ MỨC ĐỘ SẴN SÀNG ỨNG PHÓ CÙNG METATEK →
NGUỒN THAM KHẢO
[1] Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 — Điều 23, bản đăng Công báo.
[2] Bộ Công an — Cảnh báo nguy cơ vi phạm pháp luật về an ninh mạng đối với doanh nghiệp, hộ kinh doanh trong quá trình chuyển đổi số.
[3] NIST SP 800-61 Rev. 3 — Khuyến nghị ứng phó sự cố trong quản lý rủi ro an ninh mạng.
Nội dung mang tính tham khảo về quản trị và phối hợp. Nghĩa vụ thông báo và biện pháp xử lý cần được xác định theo từng sự cố cụ thể.