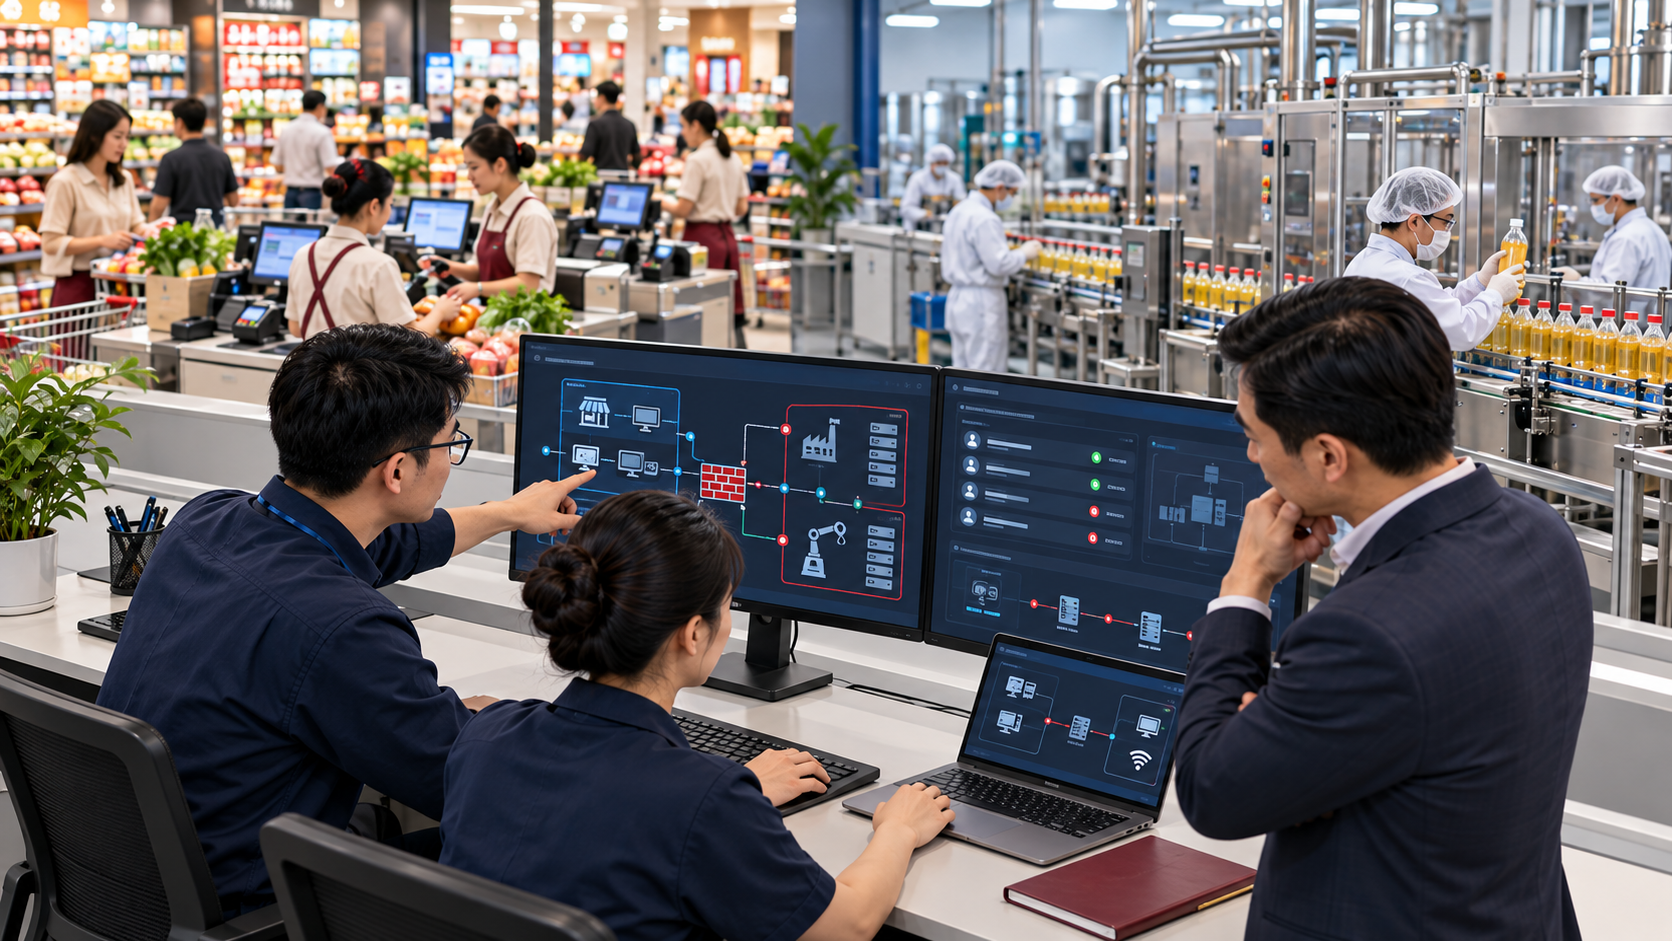
Một doanh nghiệp có thể đồng thời vận hành website bán hàng, hệ thống quản trị, phần mềm nhân sự, cơ sở dữ liệu khách hàng và các ứng dụng kết nối nhà cung cấp. Mỗi hệ thống phục vụ công việc khác nhau, xử lý dữ liệu khác nhau và có mức độ ảnh hưởng khác nhau khi xảy ra sự cố.
Vì vậy, việc lựa chọn giải pháp bảo vệ nên bắt đầu từ câu hỏi: hệ thống đang phục vụ ai, xử lý những thông tin gì và hậu quả có thể xảy ra nếu bị gián đoạn hoặc xâm phạm?
Đây cũng là những nội dung doanh nghiệp cần rà soát khi cập nhật khung pháp luật mới về an ninh mạng.
KHUNG PHÁP LUẬT ĐÃ THAY ĐỔI TỪ NĂM 2026
Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ 01/07/2026, thay thế Luật An toàn thông tin mạng 2015 và Luật An ninh mạng 2018. Vì vậy, khi xây dựng kế hoạch tuân thủ, doanh nghiệp cần sử dụng đúng căn cứ hiện hành.
Đối với việc bảo vệ hệ thống thông tin, Nghị định 331/2026/NĐ-CP, có hiệu lực từ 19/08/2026, quy định chi tiết về xác định cấp độ, trình tự thực hiện và các yêu cầu bảo vệ liên quan.
Việc cập nhật căn cứ pháp lý tạo điều kiện để doanh nghiệp rà soát đúng phạm vi công việc, tránh sử dụng nguyên bộ yêu cầu cũ cho những hệ thống đã thay đổi về quy mô hoặc cách vận hành.
CẤP ĐỘ ĐƯỢC XÁC ĐỊNH CHO TỪNG HỆ THỐNG
Một doanh nghiệp có thể quản lý nhiều hệ thống với các cấp độ khác nhau. Việc phân loại cần xem xét chức năng, thông tin xử lý, đối tượng phục vụ, phạm vi ảnh hưởng và các tiêu chí áp dụng.
Tên phần mềm, giá trị đầu tư hoặc số lượng nhân viên chưa đủ để kết luận cấp độ.
Chẳng hạn, một hệ thống chỉ phục vụ thông tin công cộng nội bộ có đặc điểm khác với nền tảng cung cấp dịch vụ trực tuyến và xử lý lượng lớn dữ liệu khách hàng. Hai hệ thống cần được đánh giá theo đúng phạm vi thực tế của mình.
HIỂU NHANH 5 CẤP ĐỘ HỆ THỐNG THÔNG TIN
Bảng dưới đây tóm tắt một số đặc điểm nhận diện theo Nghị định 331/2026/NĐ-CP; không thay thế việc đối chiếu đầy đủ tiêu chí và thủ tục xác định cấp độ.
Cấp độ
Một số đặc điểm nhận diện
Cấp độ 1
Hệ thống phục vụ nội bộ và chỉ xử lý thông tin công cộng.
Cấp độ 2
Bao gồm hệ thống nội bộ xử lý thông tin riêng, thông tin cá nhân nhưng không xử lý bí mật nhà nước; một số hệ thống dịch vụ trực tuyến và hạ tầng của một tổ chức.
Cấp độ 3
Bao gồm một số dịch vụ trực tuyến thuộc ngành nghề kinh doanh có điều kiện, dịch vụ trực tuyến đạt ngưỡng dữ liệu quy định và những hệ thống chuyên biệt khác.
Cấp độ 4
Bao gồm một số hạ tầng phạm vi toàn quốc, hệ thống điều khiển công trình cấp I và hệ thống đáp ứng tiêu chí bảo vệ cao tương ứng.
Cấp độ 5
Bao gồm hệ thống chiến lược, dữ liệu đặc biệt quan trọng của quốc gia, công trình cấp đặc biệt hoặc những hệ thống đáp ứng tiêu chí tương ứng.
Các tiêu chí cụ thể còn phụ thuộc từng loại hệ thống, thông tin và phạm vi phục vụ. [3]
NGƯỠNG DỮ LIỆU LÀ ĐIỂM DOANH NGHIỆP CẦN CHÚ Ý
Đối với nhóm dịch vụ trực tuyến khác được quy định, mốc từ 100.000 chủ thể dữ liệu cá nhân cơ bản hoặc từ 10.000 chủ thể dữ liệu cá nhân nhạy cảm là tiêu chí cần xem xét ở cấp độ 3. Đây là số lượng chủ thể dữ liệu trong phạm vi áp dụng, không phải số giao dịch hay số dòng dữ liệu. [3][4]
Doanh nghiệp bán lẻ, thương mại điện tử hoặc vận hành nền tảng khách hàng nên theo dõi sự thay đổi của quy mô dữ liệu, đối tượng sử dụng và phạm vi kết nối.
Khi một hệ thống đồng thời đáp ứng tiêu chí thuộc nhiều cấp độ, quy định yêu cầu lựa chọn cấp độ cao nhất tương ứng. Việc phân tách hệ thống mang tính hình thức nhằm giảm yêu cầu bảo vệ cũng bị nghiêm cấm. [4]
YÊU CẦU BẢO VỆ CẦN TƯƠNG XỨNG VỚI CẤP ĐỘ
Theo định hướng của Luật, chủ quản hệ thống cấp độ 1–2 chủ động lựa chọn biện pháp phù hợp; việc thực hiện vẫn cần đối chiếu đầy đủ các yêu cầu áp dụng.
Với hệ thống cấp độ 3–4 không thuộc danh mục hệ thống thông tin quan trọng về an ninh quốc gia, các biện pháp cơ bản bao gồm quy định nội bộ, tiêu chuẩn kỹ thuật, tường lửa, sao lưu, giám sát và ứng phó sự cố. Hệ thống thông tin quan trọng về an ninh quốc gia có chế độ bảo vệ riêng, nghiêm ngặt hơn. [5]
Từ góc độ triển khai, Metatek đề xuất doanh nghiệp đánh giá đồng thời ba yếu tố: yêu cầu cần đáp ứng, năng lực đang có và khoảng trống cần khắc phục. Cách tiếp cận này tạo cơ sở ưu tiên ngân sách và sử dụng hiệu quả những giải pháp đã đầu tư.
HỆ THỐNG ĐÃ CÓ HỒ SƠ VẪN CẦN ĐƯỢC RÀ SOÁT
Luật có quy định chuyển tiếp đối với hệ thống đã được xác định cấp độ: tiếp tục giữ cấp độ đã xác định và bảo đảm yêu cầu tương ứng theo khung mới trong thời hạn quy định.
Với hệ thống đang đầu tư, xây dựng trước 01/07/2026, Nghị định 331 cũng có quy định chuyển tiếp riêng. Doanh nghiệp cần xác định đúng tình trạng hệ thống để lập kế hoạch thực hiện.
Hồ sơ nên được xem cùng hiện trạng vận hành. Việc mở rộng ứng dụng, thay đổi dữ liệu, kết nối thêm đối tác hoặc chuyển mô hình hạ tầng có thể làm xuất hiện những nội dung cần đánh giá lại.
DOANH NGHIỆP NÊN BẮT ĐẦU TỪ ĐÂU?
Metatek đề xuất bốn nhóm công việc để hình thành kế hoạch phù hợp:
Lập danh mục hệ thống và đầu mối phụ trách. Làm rõ chức năng, dữ liệu, người sử dụng, đơn vị vận hành và các kết nối quan trọng.
Rà soát căn cứ xác định cấp độ. Đối chiếu hiện trạng với tiêu chí, hồ sơ đã có và những thay đổi phát sinh.
Đánh giá khoảng trống bảo vệ. Xem xét quyền truy cập, sao lưu và khôi phục, giám sát, quy trình ứng phó cùng trách nhiệm của nhà cung cấp.
Xây dựng lộ trình có thứ tự ưu tiên. Phân công người phụ trách, xác định nguồn lực và kiểm tra kết quả thực hiện; phối hợp đơn vị chuyên môn đủ điều kiện đối với công việc có yêu cầu tương ứng.
Giá trị hướng đến là một kế hoạch bảo vệ có thể triển khai và duy trì, gắn với hoạt động kinh doanh thực tế của doanh nghiệp.
METATEK ĐỒNG HÀNH TỪ HIỆN TRẠNG ĐẾN PHƯƠNG ÁN PHÙ HỢP
Metatek cùng doanh nghiệp làm rõ hệ thống đang vận hành, các điểm phụ thuộc và những rủi ro ảnh hưởng tới công việc. Từ đó, phối hợp các đầu mối kỹ thuật, pháp chế và đơn vị chuyên môn phù hợp để xây dựng phương án.
Mục tiêu là chủ động yêu cầu bảo vệ, sử dụng nguồn lực có trọng tâm và giảm những điều chỉnh tốn kém khi hệ thống đã đi vào hoạt động.
TRAO ĐỔI CÙNG METATEK VỀ HIỆN TRẠNG VÀ CẤP ĐỘ HỆ THỐNG →
NGUỒN THAM KHẢO
[1] Luật An ninh mạng số 116/2025/QH15 — đặc biệt Điều 8, Điều 10, Điều 44 và Điều 45.
[2] Nghị định 331/2026/NĐ-CP — Cổng Thông tin văn bản Chính phủ.
[3] Báo Chính phủ — Biện pháp bảo vệ an ninh mạng đối với hệ thống thông tin.
[4] Bộ Công an — Quy định mới về bảo vệ an ninh mạng đối với hệ thống thông tin.
[5] Cổng Thông tin Chính phủ — Những nội dung mới trong Luật An ninh mạng số 116/2025/QH15.
Cập nhật theo nguồn được đối chiếu ngày 28/10/2026. Nội dung mang tính tham khảo; cấp độ và nghĩa vụ cụ thể cần được xác định theo hệ thống thực tế, văn bản áp dụng và đúng thẩm quyền.