Khách hàng đồng ý nhận ưu đãi trên website, thay đổi lựa chọn trên ứng dụng, nhưng CRM và đơn vị gửi tin vẫn sử dụng thông tin cũ. Khi có khiếu nại, doanh nghiệp phải tìm lại biểu mẫu, lịch sử thao tác và email giữa nhiều bộ phận.
Với doanh nghiệp có nhiều website, ứng dụng, hệ thống nội bộ và đối tác bên ngoài, quản lý sự đồng ý cần đi xuyên suốt từ ghi nhận lựa chọn, áp dụng vào hoạt động đến cung cấp bằng chứng khi cần.
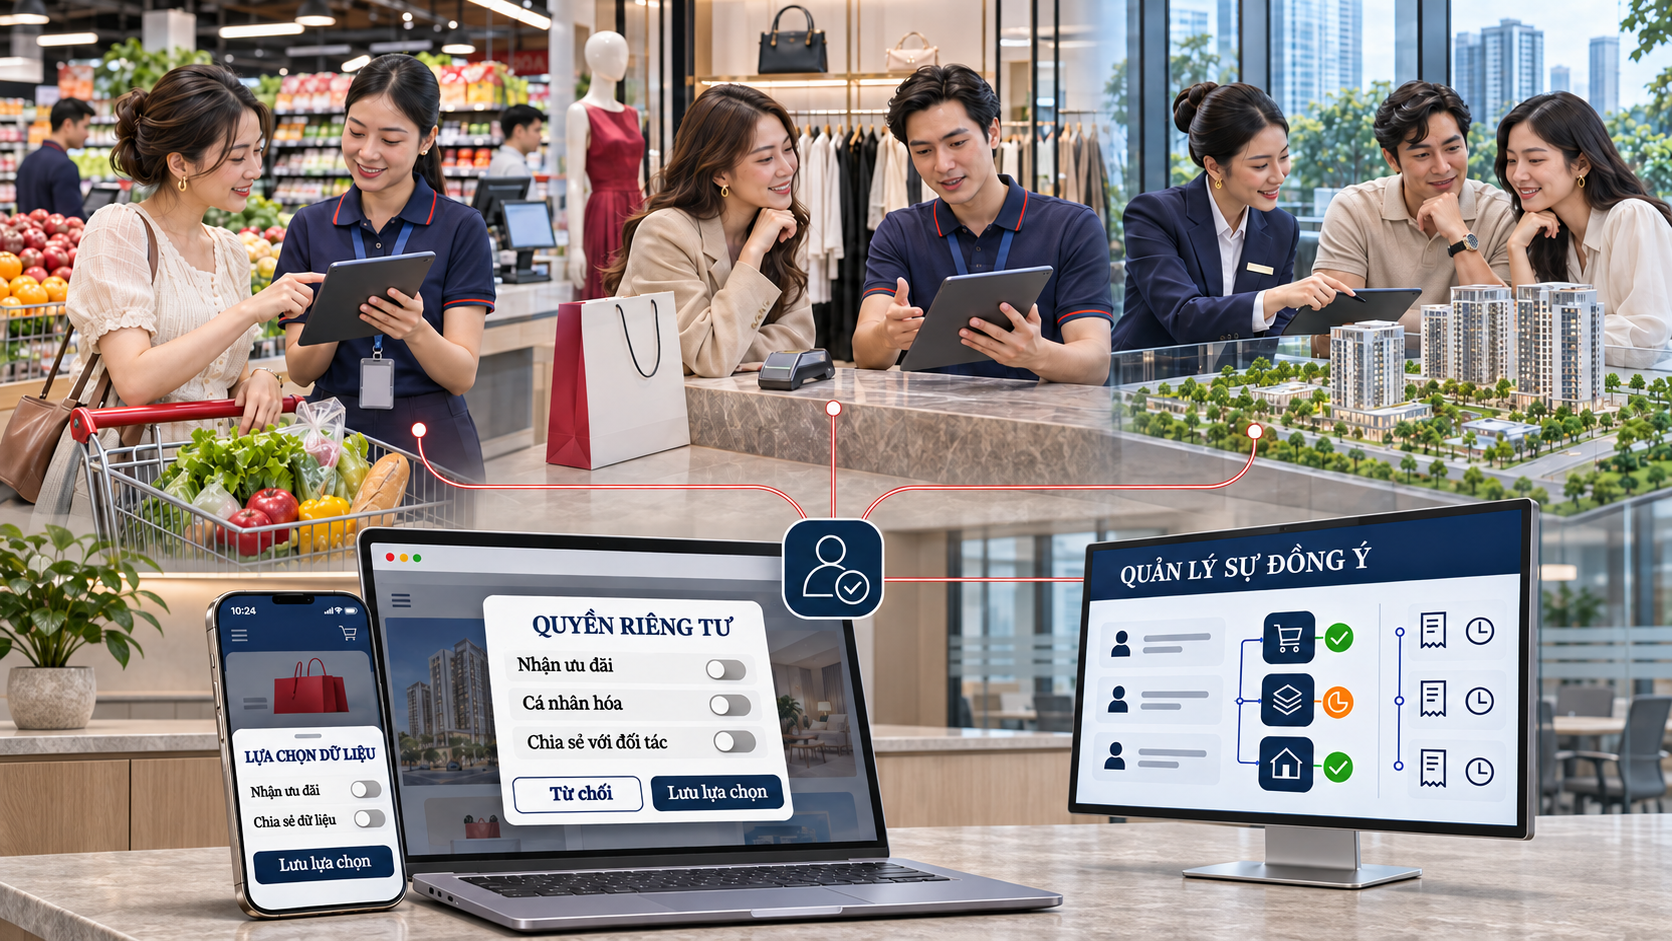
Smart Consent Management được thiết kế như một lớp quản lý dùng chung, kết nối với các hệ thống doanh nghiệp đang sử dụng. Phạm vi giải pháp nên bao gồm tám nhóm chức năng sau.
1. Thu thập sự đồng ý từ nhiều điểm tiếp xúc
Tiếp nhận lựa chọn từ website, ứng dụng, quầy dịch vụ, cổng nhân viên hoặc cổng đối tác. Người dùng có thể đồng ý riêng cho từng mục đích, như nhận quảng cáo, cá nhân hóa trải nghiệm hoặc chia sẻ thông tin với đối tác được xác định.
Các biểu mẫu khác nhau cùng gửi thông tin về một nền tảng quản lý, thay vì mỗi ứng dụng lưu một kiểu. Cơ chế tiếp nhận giao dịch đồng ý từ ứng dụng bên ngoài qua API đã được mô tả trong tài liệu kỹ thuật của OneTrust.
2. Quản lý hồ sơ đồng ý tập trung
Tra cứu một khách hàng, nhân viên hoặc người liên hệ của đối tác để biết: đã đồng ý mục đích nào, từ kênh nào, thời điểm nào và trạng thái hiện tại ra sao.
Hồ sơ cần phân biệt rõ đã đồng ý, từ chối, đã rút đồng ý và chưa có bằng chứng. Việc liên kết tài khoản giữa các hệ thống phải có quy tắc xác thực, tránh gộp nhầm người dùng chỉ vì trùng số điện thoại hoặc dùng chung thiết bị.
3. Cho phép người dùng tự thay đổi lựa chọn
Cung cấp trang quản lý quyền riêng tư để người dùng xem và điều chỉnh lựa chọn: ngừng nhận email quảng cáo, thay đổi kênh liên hệ hoặc rút đồng ý cho một mục đích cụ thể.
Nếu yêu cầu được tiếp nhận qua tổng đài hoặc tại quầy, nhân viên được phân quyền có thể cập nhật theo quy trình xác minh và lưu bằng chứng. Tài liệu OneTrust cũng mô tả việc nhân viên ghi nhận thay đổi từ cuộc gọi hoặc biểu mẫu giấy.
4. Đồng bộ lựa chọn với hệ thống hiện hữu
Kết nối website, app, CRM, nền tảng marketing và các hệ thống liên quan qua API, bộ công cụ tích hợp hoặc cơ chế gửi thông báo khi có thay đổi.
Ví dụ, khi khách hàng rút đồng ý nhận quảng cáo trên app, giải pháp chuyển trạng thái mới tới CRM và nền tảng gửi tin. Các ứng dụng nhận thông tin phải được cấu hình để kiểm tra và áp dụng lựa chọn trước khi thực hiện hoạt động tương ứng. OneTrust cung cấp mô hình tích hợp qua SDK và REST API để ghi nhận, cập nhật các lựa chọn này.
5. Theo dõi việc thực thi và xử lý lỗi đồng bộ
Ghi nhận yêu cầu tại trung tâm chưa đủ để kết luận các hệ thống đã thực hiện xong. Vì vậy, phạm vi tích hợp cần bổ sung khả năng theo dõi: hệ thống nào đã nhận, đã áp dụng, đang chờ hoặc gặp lỗi.
Với ứng dụng cũ chưa có API, có thể tổ chức tác vụ xử lý và xác nhận hoàn thành. Với bên thứ ba, cần thống nhất cả cách truyền yêu cầu, trách nhiệm thực hiện và bằng chứng phản hồi.
6. Truy vết và xuất hồ sơ bằng chứng
Khi cần kiểm tra, người có thẩm quyền có thể tra cứu: ai đã lựa chọn, lúc nào, qua kênh nào, cho mục đích gì và theo phiên bản thông báo nào.
Hồ sơ nên liên kết cả lịch sử thay đổi và kết quả cập nhật xuống các hệ thống liên quan. Tài liệu API của OneTrust cho phép truy xuất giao dịch, ngày đồng ý, mục đích và các lựa chọn tương ứng — nền tảng để xây dựng chức năng tra cứu bằng chứng.
7. Quản trị tập trung và phân quyền rõ ràng
Bộ phận phụ trách có thể quản lý danh mục mục đích, phiên bản thông báo, biểu mẫu và quyền truy cập theo vai trò hoặc pháp nhân.
Bảng điều khiển vận hành cần làm nổi bật hồ sơ thiếu bằng chứng, yêu cầu chưa hoàn thành và kết nối đang lỗi. Khi thông báo hoặc mục đích thay đổi, hệ thống hỗ trợ xác định nhóm cần được rà soát hoặc xin lại sự đồng ý theo quy tắc đã phê duyệt.
8. AI hỗ trợ rà soát và vận hành
Tùy phạm vi triển khai, có thể bổ sung AI để đề xuất phân loại mục đích từ biểu mẫu, phát hiện nội dung chưa nhất quán giữa các kênh, tóm tắt lịch sử một hồ sơ hoặc hỗ trợ tìm nguyên nhân yêu cầu chưa được xử lý.
Đây là lớp hỗ trợ cần được kiểm chứng và phân quyền. AI không tự suy diễn rằng người dùng đã đồng ý; trạng thái chính thức phải dựa trên lựa chọn và bằng chứng được ghi nhận.
Một tình huống thực tế để hình dung
Khách hàng tắt nhận quảng cáo trên app. Hệ thống lưu giao dịch rút đồng ý, cập nhật hồ sơ tập trung, chuyển yêu cầu tới CRM và nền tảng gửi tin, sau đó theo dõi phản hồi. Nếu một kết nối lỗi, yêu cầu được cảnh báo để xử lý. Khi khách hàng hỏi lại, doanh nghiệp có thể tra cứu cả thời điểm thay đổi và kết quả thực hiện.
Doanh nghiệp nên bắt đầu từ đâu?
Bắt đầu bằng việc xác định dữ liệu đang đi qua những hệ thống nào, mục đích sử dụng và bộ phận chịu trách nhiệm. Sau đó, ưu tiên một luồng có giá trị rõ ràng như ## website/app → quản lý sự đồng ý → CRM → nền tảng marketing, kiểm thử đầy đủ trước khi mở rộng.
Không phải mọi hoạt động xử lý dữ liệu đều dựa trên sự đồng ý; căn cứ và quy tắc áp dụng cần được bộ phận pháp lý xác định trước khi cấu hình.
Metatek tiếp cận từ hiện trạng nghiệp vụ và hệ thống của doanh nghiệp để đề xuất chức năng, phương án tích hợp và trách nhiệm vận hành phù hợp. Giá trị hướng tới là giảm đối soát thủ công, hạn chế sử dụng lựa chọn lỗi thời và giúp doanh nghiệp trả lời có bằng chứng: dữ liệu này đang được sử dụng cho mục đích nào, dựa trên lựa chọn nào và đã được kiểm soát ra sao.
Nguồn tham khảo
OneTrust — Tích hợp thu thập và cập nhật sự đồng ý qua REST API.
OneTrust — Truy xuất lịch sử giao dịch đồng ý.
NIST — Quản lý quyền riêng tư trong hệ sinh thái xử lý dữ liệu. NIST nhấn mạnh việc làm rõ yêu cầu và trách nhiệm giữa doanh nghiệp với nhà cung cấp bên ngoài.
Các nguồn mô tả nguyên tắc và cơ chế tham khảo. Khả năng tự động hóa, AI và mức độ đồng bộ thực tế phụ thuộc nền tảng được lựa chọn cùng phạm vi tích hợp.