復旧の成否は、実際の業務を再開できるかどうかで確かめる必要があります。
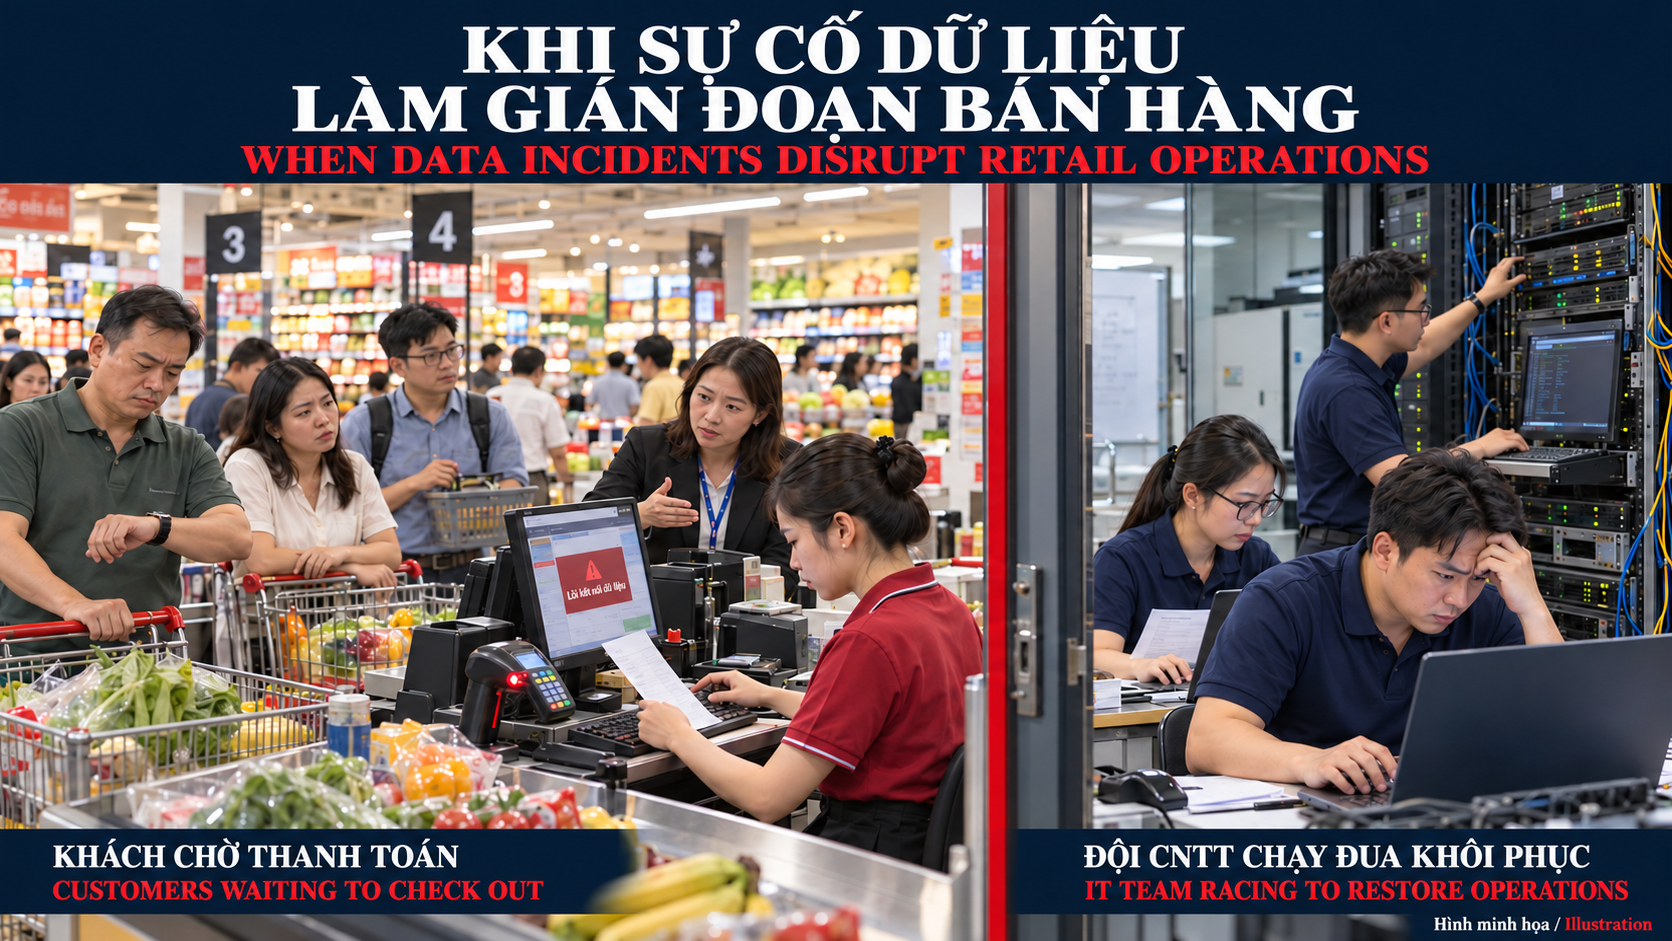
バックアップは正常に完了している。それでも、従業員がERPにログインできず、在庫情報が更新されず、受注処理が滞っている――。
このような状況が示すのは、データの復元は、事業復旧の一部にすぎないということです。アプリケーション、ITインフラ、業務プロセスが再び連携して動く必要があります。
調査と研究が示すこと
Veeamの2026年の調査は、世界のIT・セキュリティ・リスク管理分野の幹部900人超を対象としています。ランサムウェアによってデータまたは業務に影響を受けた組織のうち、影響を受けたデータを完全に復元できたと回答した割合は、わずか28%でした。これはベンダーによる調査であり、ベトナム国内の状況を示す統計ではありません。
Chun Yin Chiu氏が2026年に学術誌 International Journal of Critical Infrastructure Protection に発表したレビューは、製造業の復旧が、認証基盤、アプリケーション、業務プロセス、サプライチェーンなどに依存することを指摘しています。サーバーを復元しただけでは、生産を再開できるとは限りません。
また、Timothy McIntosh氏らが ACM Computing Surveys に発表した、212件の研究を対象とするレビューでは、ランサムウェアの脅威は暗号化にとどまらず、データの窃取にも及ぶことが示されています。バックアップだけで、盗まれた情報による影響を解消することはできません。
企業が確認すべき四つのポイント
1.どの業務から再開する必要があるか
優先度の高い業務を特定し、認証基盤、ネットワーク、データベース、アプリケーション、外部パートナーとの依存関係を整理します。
2.業務停止とデータ損失を、どこまで許容できるか
サービスの復旧までに許容する時間である目標復旧時間(RTO)と、どの時点までのデータ復元を必要とするかを定める目標復旧時点(RPO)を、重要業務ごとに設定します。
3.同じ障害や攻撃から、バックアップを守れるか
バックアップの分離、アクセス権限の管理、必要に応じた変更・削除を防ぐイミュータブルバックアップの活用を確認します。
4.実際の業務で、復旧を検証しているか
復元したファイルが開くことだけで判断せず、ログイン、受注登録、在庫更新、照合までを確認します。実際にかかった復旧時間と、未解決の課題も記録します。
英国の国家サイバーセキュリティセンター(NCSC)は、復元テストの定期的な実施、システム間の依存関係の文書化、重要サービスを優先した復旧を推奨しています。
Metatekのアプローチ
Metatekは、企業の重要業務、既存のITインフラ、許容できる業務停止時間を理解することから始めます。その上で、業務上の要件と利用可能なリソースに合った、バックアップ、復旧、復旧訓練の進め方を提案します。
確認すべきなのは、データを復元できること、システムが機能すること、そして従業員が業務を再開できることです。
参考資料と出典の位置付け
[1] Veeam — Data Trust and Resilience Report 2026。ベンダーによる世界規模の調査です。業界動向を把握する参考になりますが、調査対象の範囲を踏まえた解釈が必要です。
[2] Chun Yin Chiu(2026)— From backup restoration to Minimum Viable Factory Recovery。製造業の復旧を対象とする学術レビューです。提案された枠組みについては、今後の実証的な検証が必要です。
[3] McIntoshほか(2024)— Ransomware Reloaded。ACM Computing Surveys 掲載の学術レビューです。データ窃取を伴うランサムウェアの研究動向と対策を検討しています。
[4] NCSC — Prepare technical recovery。英国のサイバーセキュリティ当局による実務向けガイダンスです。