顧客がウェブサイトでキャンペーン情報の受信に同意し、その後、スマートフォンアプリで設定を変更したにもかかわらず、CRMや配信事業者には以前の設定が残っている。問い合わせや苦情が発生すると、企業は複数の部門にまたがる申込フォーム、操作履歴、メールを調べなければなりません。
複数のウェブサイト、アプリ、社内システム、外部パートナーとの接点を持つ企業では、本人の選択を取得し、業務に反映し、必要なときに証跡を提示するまでを一貫して管理することが求められます。
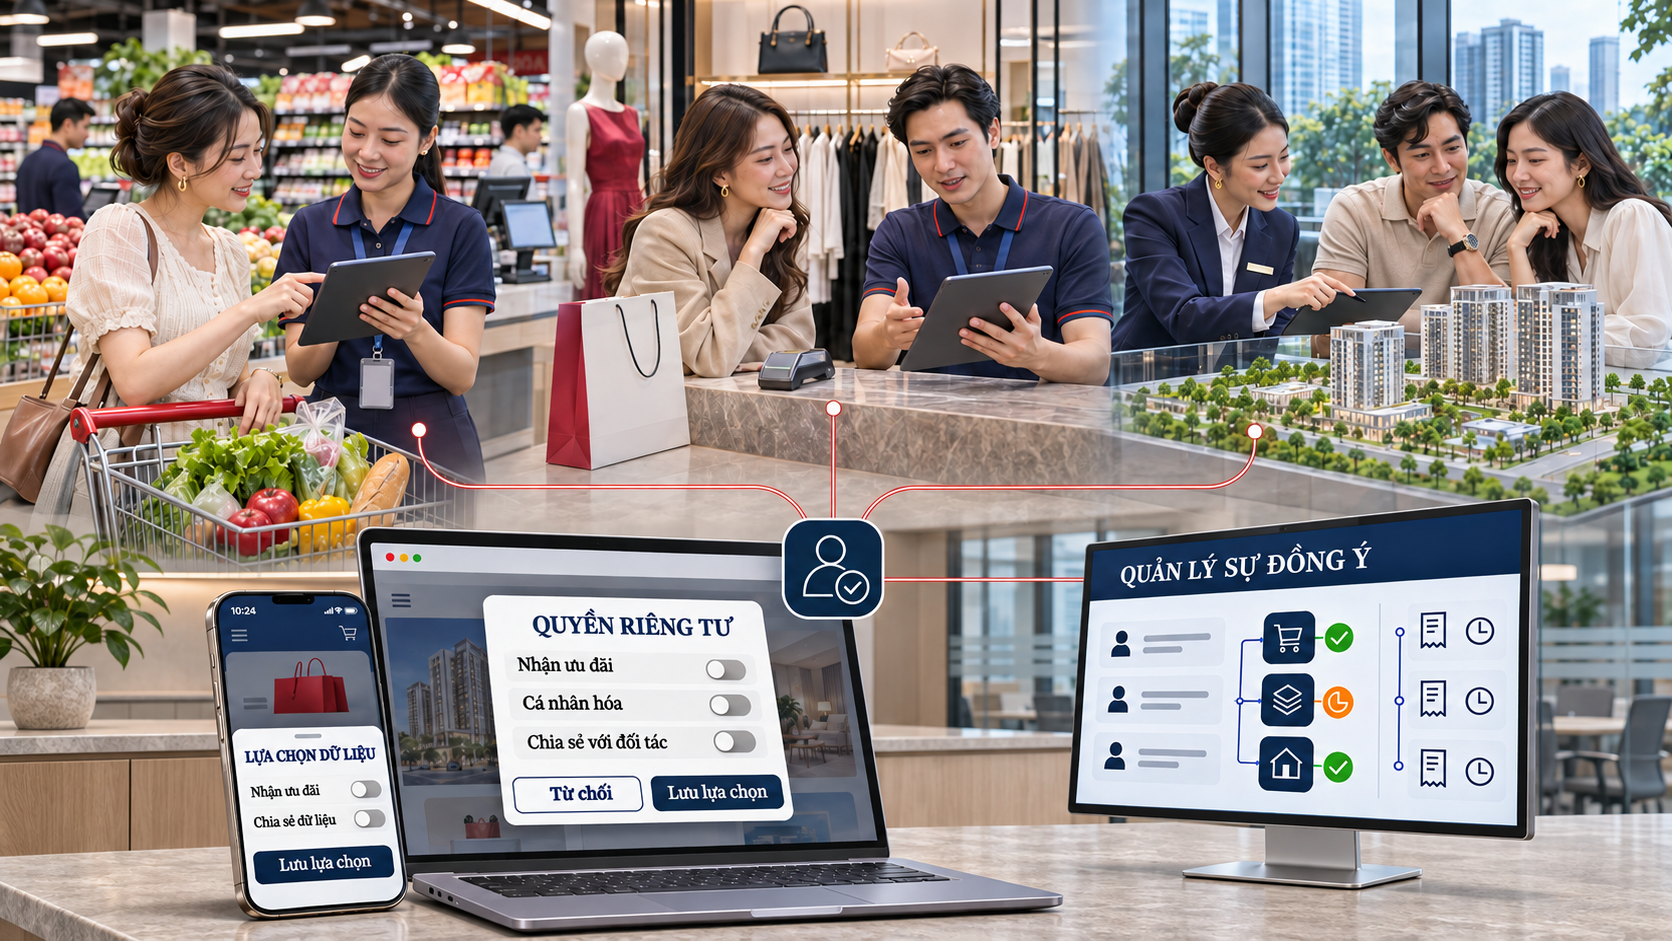
Smart Consent Managementは、企業が現在利用しているシステムと連携する、共通の同意管理基盤です。導入範囲を検討する際には、次の8つの機能領域を明確にすることが重要です。
1.複数の接点から同意を取得する
ウェブサイト、モバイルアプリ、サービスカウンター、従業員ポータル、取引先ポータルなどから、本人の選択を取得します。広告・キャンペーン情報の受信、サービスのパーソナライズ、特定のパートナーへの情報提供など、目的ごとに選択できる仕組みを設けます。
各種フォームから共通基盤へ記録を送信することで、アプリケーションごとに保存形式や管理方法が異なる状態を減らします。OneTrustの技術資料でも、外部アプリケーションからAPIを通じて同意に関する取引記録を送信する仕組みが説明されています。
2.同意情報をプロフィールとして一元管理する
権限を持つ担当者は、顧客、従業員、取引先の担当者を検索し、どの目的に同意しているか、いつ、どの接点で取得されたか、現在の状態はどうなっているかを確認できます。
状態は、同意済み、拒否、撤回済み、証跡未確認などに明確に分けて管理します。システム間で本人情報を紐づける際には、適切な本人確認ルールが必要です。電話番号や端末を共有しているという理由だけで、別人の記録を統合してはいけません。
3.本人が選択内容を確認・変更できるようにする
本人がプライバシー設定を確認し、広告メールの停止、連絡チャネルの変更、特定の目的に対する同意の撤回などを行える設定画面を提供します。
コールセンターや店頭で受け付けた場合も、権限を持つ担当者が本人確認の手順に従って更新し、根拠となる記録を保存します。OneTrustの資料でも、電話や紙の申込書を通じた変更依頼を担当者が登録する方法が説明されています。
4.既存システムへ選択内容を同期する
API、連携用ツール、変更時のイベント通知などを利用し、ウェブサイト、アプリ、CRM、マーケティング基盤、関連システムを接続します。
例えば、顧客がアプリで広告配信への同意を撤回すると、その状態をCRMや配信システムへ送信します。受信側のアプリケーションにも、対象の処理を行う前に最新の選択内容を確認し、適用する仕組みが必要です。OneTrustは、SDKおよびREST APIによる取得・更新の連携方法を公開しています。
5.反映状況を追跡し、同期エラーに対応する
中央基盤に依頼を記録しただけでは、すべての連携先が必要な処理を完了したとは判断できません。そのため、どのシステムが変更を受信し、反映を完了したか、処理待ちやエラーになっていないかを確認できる設計が必要です。
APIを持たない既存システムでは、担当者への作業依頼と完了確認を組み合わせます。外部パートナーについても、依頼の伝達方法、実施責任、完了を確認する証跡を事前に取り決めます。
6.履歴を追跡し、証跡を出力する
確認が必要になった際、権限を持つ担当者が、誰が、いつ、どのチャネルで、どの目的について、どの版のプライバシー通知に基づいて選択したかを確認できるようにします。
本人の選択履歴だけでなく、連携先での反映結果も紐づけて管理することが重要です。OneTrustのAPIでは、同意に関する取引、日時、目的、関連する選択内容を取得でき、証跡検索機能を構築するための参考になります。
7.管理機能とアクセス権限を整備する
担当部門は、利用目的の一覧、プライバシー通知の版、フォーム、役割や法人ごとのアクセス権限を管理します。
運用ダッシュボードでは、証跡が不足している記録、未完了の依頼、接続エラーなどを把握できるようにします。通知内容や利用目的が変わった場合には、承認済みのルールに従い、見直しや同意の再取得が必要な対象を抽出できるようにします。
8.AIで確認作業と運用を支援する
導入範囲に応じて、フォームの内容から利用目的の分類候補を提示する、チャネル間の説明の不整合を検出する、個別プロフィールの履歴を要約する、未完了依頼の原因調査を支援するといったAI機能を追加できます。
これらの機能には、精度の検証と適切なアクセス制御が必要です。AIが本人の同意を推測して確定するのではなく、正式な状態は、記録された本人の選択と証跡に基づいて管理します。
具体的な利用例
顧客がアプリで広告配信をオフにします。システムは同意の撤回を記録し、中央のプロフィールを更新したうえで、CRMと配信基盤へ変更を送信し、応答を追跡します。連携に失敗した場合は、対応が必要な依頼として通知します。顧客から確認を求められた際には、変更日時と各システムでの反映結果を提示できます。
企業はどこから始めるべきか
まず、データを扱っているシステム、利用目的、責任部門を整理します。そのうえで、ウェブサイト/アプリ→*同意管理→ CRM →マーケティング基盤のように、効果と範囲が明確な業務フローを優先し、十分なテストを行ってから対象を広げます。
なお、すべての個人データ処理が同意に基づくわけではありません。システム設定に先立ち、法務部門が適用される根拠とルールを確認する必要があります。
Metatekは、企業の実際の業務プロセスと既存システムを把握したうえで、必要な機能、連携方法、運用責任を提案します。目指すのは、手作業による照合作業を減らし、古い設定に基づくデータ利用を抑え、次の問いに証跡をもって答えられる状態です。このデータは何の目的で使われているのか。どの選択に基づくのか。そして、どのように管理されているのか。
参考資料
OneTrust — REST APIによる同意取得ポイントの実装 OneTrust — 本人に代わって同意情報を管理する方法 OneTrust — 同意に関する取引履歴の取得 NIST — Privacy Framework 1.1の活用
上記資料は、原則や技術的な仕組みを検討するための参考情報です。実際の自動化、AI機能、同期の対象範囲は、選定するプラットフォームと合意した連携範囲によって異なります。