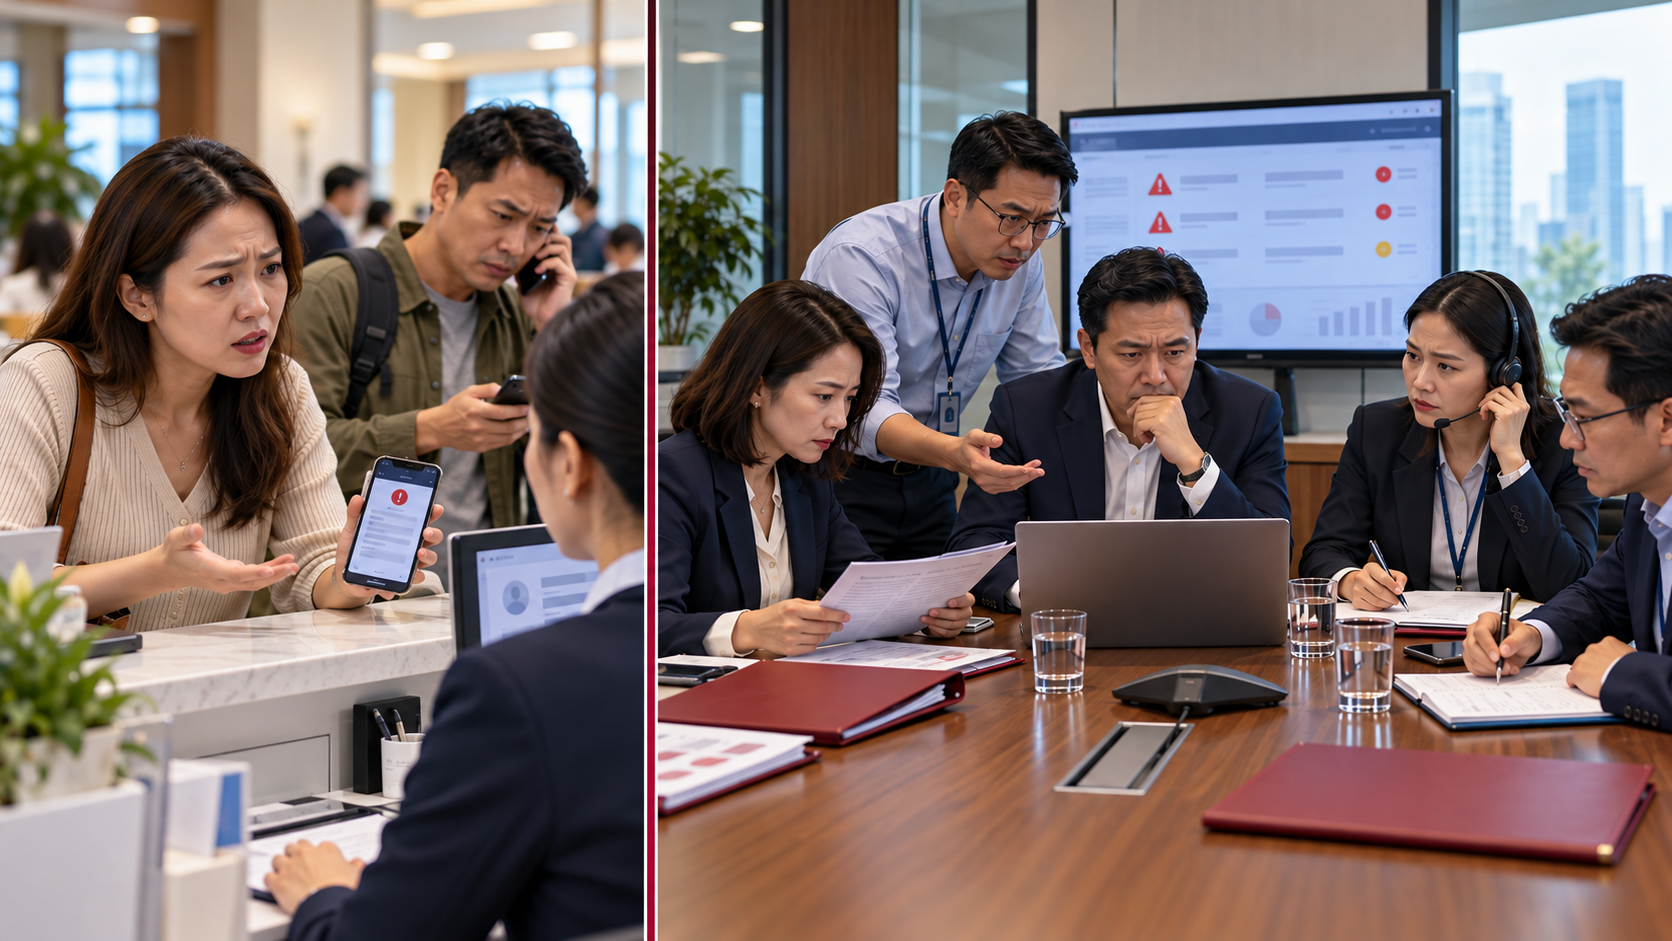
顧客から、見知らぬ第三者が自分の注文情報を知っているとの申し出がありました。従業員が、会員リストが一般公開の共有フォルダーに保存されていることを発見しました。委託先から、サポート用アカウントに不審な利用の兆候があるとの連絡がありました。
これらは、企業が対応計画を準備しておくべき状況の例です。初期の兆候だけではインシデントの全容を判断できませんが、速やかに情報を受け付け、記録し、評価する必要があります。
情報が十分にそろっていない段階では、複数の部門が対応しているものの統括責任者が不在である、あるいは技術的な結論が出るまで他の対応に着手できないという、二つの問題が生じがちです。
Metatekは、実際の影響度に応じて優先順位を調整しながら、次の五つの対応を並行して進めることを提案します。
1. 対応の統括体制を立ち上げ、責任を明確にする
情報を受け取った時点で、企業はあらかじめ合意した手順に従い、情報の受け付けと対応の統括を担う責任者を決定する必要があります。この責任者が状況を取りまとめ、業務を割り振り、意思決定の状況を管理し、権限を有する者に報告します。
通常、情報システム部門、データ保護担当者、法務部門、業務部門、カスタマーサポート部門、および関係する委託先などが対応に参加します。
技術的な評価を誰が行うのか、影響を受けたデータを誰が特定するのか、法的義務を誰が確認するのか、外部に提供する情報を誰が承認するのかを明確にする必要があります。
早期に責任を明確にすることで、複数の窓口に問い合わせる手間を減らし、指示の不整合を抑えることができます。
2. リスクを抑制すると同時に、証跡を保全する
技術担当チームは、アクセス権限の制限、共有リンクの無効化、リスクのあるアカウントへの対処、承認された範囲での影響を受けた構成要素の隔離など、適切な制御措置を検討する必要があります。
被害の拡大防止と並行して、事実確認に必要な情報を記録します。
異常の兆候を発見した日時と発見方法。
関係するシステム、アカウント、または委託先。
影響を受けた疑いのあるデータの種類。
実施した操作とその実施者。
システムログ、電子メール、委託先からの通知は保全し、適切にアクセス権限を管理する必要があります。公安省の指針でも、データに関するインシデントが発生した際に、独断で証跡を削除しないよう注意を促しています。
迅速な復旧と同時に、事実を検証できる状態を確保する必要があります。十分な評価を行わずにデータを削除したり、システムを再インストールしたりすると、原因や影響範囲の把握に必要な情報が失われるおそれがあります。
3. 初期段階から通知義務を確認する
通知義務の評価は、技術的な対応と並行して進める必要があります。
個人データ保護法第23条第1項の対象となる主体および事案については、違反行為を発見してから遅くとも72時間以内に専門機関へ通知する必要があります。違反を発見した個人データ処理者は、個人データ管理者、または個人データの管理と処理を兼ねる者に速やかに通知しなければなりません。
企業は、同時に発生し得る他の義務についても確認する必要があります。公安省は、情報システムへの攻撃により顧客情報のセキュリティが損なわれるリスクが生じ、消費者権益保護法第19条第3項に該当する場合、通知期限は24時間であると注意を促しています。
したがって、すべてのインシデントに同じ通知期限が適用されると考えるべきではありません。担当部門は、自社の役割、適用条件、通知先、通知内容を正確に特定し、評価の過程を明確に記録する必要があります。調査報告書が完成してから確認を始めるべきではありません。
4. 顧客の利益を重視し、一貫した対応を行う
顧客から問い合わせがあった際、回答に一貫性がないと、不安をさらに高めるおそれがあります。企業は、申し出を受け付ける従業員が、確認済みの情報と担当窓口に引き継ぐべき事項を把握できるよう、対応指針を準備する必要があります。
Metatekは、情報を「判明していること」「確認中のこと」「実施中の対応」の三つに明確に分けることを推奨します。
十分な根拠がない段階で「影響を受けたデータはありません」と断定するべきではありません。また、顧客からの申し出に対応する過程で、不要な個人データを追加で収集したり、共有したりすることも避ける必要があります。
顧客や関係者に提供する情報は、適切な範囲に限定し、承認を受け、適用される義務に沿ったものとする必要があります。このような体制を整えることで、明確な回答が可能となり、顧客が複数の窓口で同じ説明を繰り返す負担を減らせます。
5. 管理された手順で復旧し、原因に対処する
システムの稼働が再開したからといって、すべてのインシデント対応が完了したとは限りません。企業は、復旧の条件を評価し、アクセス権限を確認するとともに、異常の兆候が継続していないか監視する必要があります。
インシデント後には、ログの不足、委託先との連絡の難しさ、承認者の不明確さ、従業員向けの対応指針の未整備など、対応を遅らせた要因を見直すことが望まれます。
NIST SP 800-61 Rev. 3は、インシデント対応をサイバーセキュリティリスク管理の一環として位置付け、事前準備を検知、対応、復旧と結び付けています。 [3]
この考え方に基づき、企業はインシデント後に得られた知見を、担当者と再確認の時期を明確にした具体的な改善活動につなげることができます。
事前の準備により、主体的に連携できる体制を整える
実効性のある対応計画は、連絡先一覧、責任分担図、記録用の書式、よくある状況への対応指針の整備から始められます。その後、訓練を実施して連携体制が機能するかを確認します。
Metatekは、適切な技術・業務・法務の担当者と連携しながら、現状の確認、シナリオの策定、手順の標準化を通じて企業を支援します。
目指すのは、混乱を減らし、業務の重複を抑え、根拠に基づく意思決定の基盤を整えることです。各関係者が自らの役割を明確に理解することで、企業はインシデントをより適切に管理し、顧客との信頼関係を維持しやすくなります。
Metatekとともにインシデント対応の準備状況を評価する →
参考資料
[1] 個人データ保護法第91/2025/QH15号 — 第23条、官報掲載版。
[2] 公安省 — デジタル変革の過程における企業および個人事業者のサイバーセキュリティ関連法令違反リスクに関する注意喚起。
[3] NIST SP 800-61 Rev. 3 — サイバーセキュリティリスク管理におけるインシデント対応に関する推奨事項。
本内容は、管理体制および関係者間の連携に関する参考情報です。通知義務と対応措置は、個々のインシデントに応じて判断する必要があります。