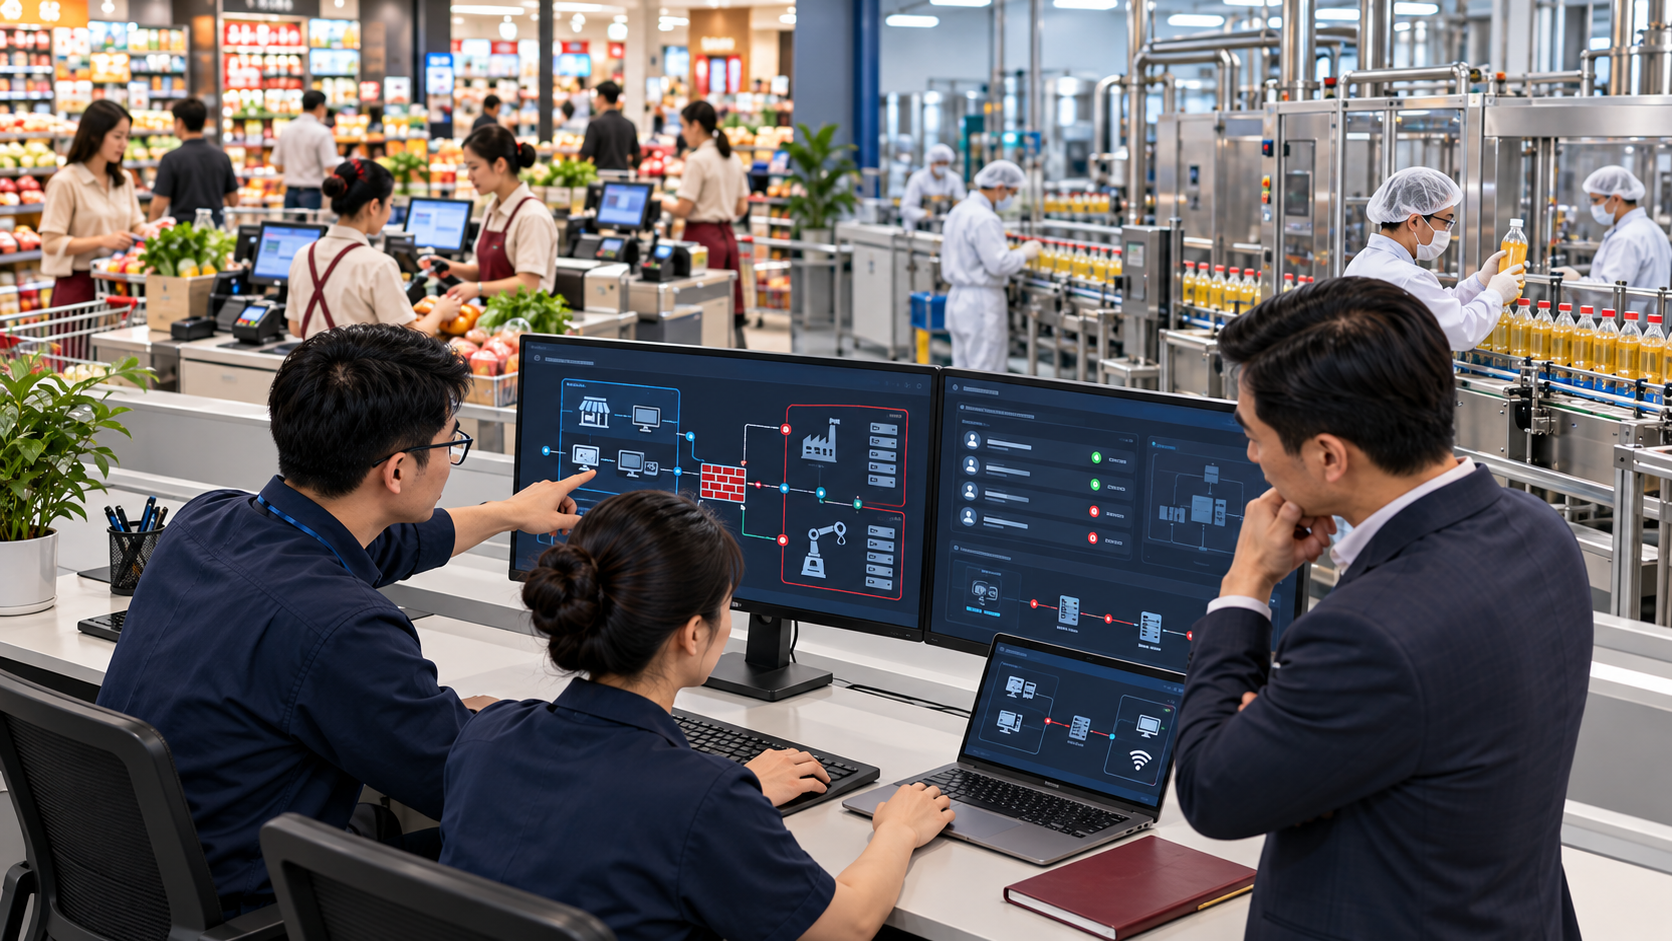
企業は、販売用ウェブサイト、経営管理システム、人事ソフトウェア、顧客データベース、サプライヤーと連携するアプリケーションなどを同時に運用する場合があります。各システムは、支援する業務、処理するデータ、障害発生時の影響度がそれぞれ異なります。
そのため、保護対策の選定は、「このシステムは誰のために稼働し、どのような情報を処理しているのか。また、中断や侵害が発生した場合、どのような結果を招く可能性があるのか」という問いから始めるべきです。
これらは、企業がサイバーセキュリティに関する新たな法的枠組みに対応する際にも、確認すべき事項です。
2026年から法的枠組みが変更
2026年7月1日に施行されるサイバーセキュリティ法第116/2025/QH15号は、2015年ネットワーク情報安全法および2018年サイバーセキュリティ法に代わるものです。そのため、企業はコンプライアンス計画の策定にあたり、現行の法的根拠を正しく参照する必要があります。 [1]
情報システムの保護については、2026年8月19日に施行される政令第331/2026/NĐ-CP号が、レベルの判定、実施手順および関連する保護要件を詳細に定めています。 [2]
法的根拠を最新の内容に更新することで、企業は対応すべき業務範囲を適切に見直し、規模や運用方法が変化したシステムに旧要件一式をそのまま適用することを回避できます。
レベルはシステムごとに判定
一つの企業が、異なるレベルの複数のシステムを管理することがあります。分類にあたっては、機能、処理する情報、サービス提供対象、影響範囲および適用される基準を考慮する必要があります。
ソフトウェアの名称、投資額、従業員数だけでは、レベルを確定するには不十分です。
例えば、内部向けに公開情報のみを扱うシステムと、オンラインサービスを提供し、大量の顧客データを処理するプラットフォームとでは、特性が異なります。両者は、それぞれの実際の対象範囲に即して評価する必要があります。
情報システムの5つのレベルを簡潔に理解
以下の表は、政令第331/2026/NĐ-CP号に基づく主な特徴の一部をまとめたものです。レベル判定に必要な基準および手続きの全面的な確認に代わるものではありません。
レベル
主な判定上の特徴
レベル1
内部向けに使用され、公開情報のみを処理するシステム。
レベル2
非公開情報や個人情報を処理するものの、国家機密は処理しない内部システム、および一部のオンラインサービスシステムや単一組織のインフラなどが含まれます。
レベル3
条件付き事業分野に属する一部のオンラインサービス、所定のデータ閾値に達するオンラインサービス、およびその他の特定用途のシステムなどが含まれます。
レベル4
全国規模の一部のインフラ、I級施設・構造物の制御システム、および対応する高度な保護基準を満たすシステムなどが含まれます。
レベル5
戦略的システム、国家の特に重要なデータを扱うシステム、特別級施設・構造物に関わるシステム、または対応する基準を満たすシステムなどが含まれます。
具体的な基準は、システムの種類、情報およびサービス提供範囲によっても異なります。 [3]
企業が留意すべきデータの閾値
規定対象となるその他のオンラインサービス群では、基本個人データの本人が10万人以上、または機微な個人データの本人が1万人以上であることが、レベル3の判定で考慮すべき基準となります。これは適用範囲内のデータ主体の人数を指し、取引件数やデータの行数ではありません。 [3][4]
小売、電子商取引、顧客向けプラットフォームを運営する企業は、データ規模、利用者層および接続範囲の変化を継続的に把握することが望まれます。
一つのシステムが複数のレベルの基準を同時に満たす場合、規定上、該当する最上位のレベルを選択する必要があります。また、保護要件を軽減するために形式的にシステムを分割することも厳禁とされています。 [4]
保護要件はレベルに応じたものに
同法の方針に基づき、レベル1~2のシステムの管理主体は、適切な措置を自主的に選択します。ただし、実施にあたっては、適用される要件を漏れなく確認する必要があります。
国家安全保障上重要な情報システムのリストに含まれないレベル3~4のシステムでは、基本的な措置として、内部規程、技術基準、ファイアウォール、バックアップ、監視、インシデント対応などが挙げられます。国家安全保障上重要な情報システムには、別途、より厳格な保護制度が適用されます。 [5]
導入・実施の観点から、Metatekは、満たすべき要件、現在の対応能力、解消すべきギャップという3つの要素を同時に評価することを提案します。このアプローチは、予算配分の優先順位を定め、既に投資したソリューションを効果的に活用するための基盤となります。
関連書類が整備済みのシステムも見直しが必要
同法には、既にレベルが判定されたシステムに関する経過措置が設けられています。判定済みのレベルを引き続き維持し、所定の期限内に新たな枠組みに基づく対応要件を満たす必要があります。
2026年7月1日より前から投資・構築が進められているシステムについては、政令第331号にも個別の経過措置が設けられています。企業は、実施計画を策定するために、システムの状況を正しく把握する必要があります。 [1][4]
関連書類は、実際の運用状況と併せて確認することが望まれます。アプリケーションの拡張、データの変更、連携先の追加、インフラ形態の移行によって、再評価が必要な事項が生じる可能性があります。
企業は何から着手すべきか
Metatekは、適切な計画を策定するために、次の4つの業務領域を提案します。
システムと担当窓口の一覧を作成します。機能、データ、利用者、運用主体および重要な接続関係を明確にします。
レベル判定の根拠を見直します。現状を、基準、既存の関連書類および発生した変更事項と照合します。
保護上のギャップを評価します。アクセス権限、バックアップと復旧、監視、インシデント対応手順、およびサービス提供者の責任を確認します。
優先順位を付けたロードマップを策定します。担当者を割り当て、必要なリソースを特定し、実施結果を検証します。所定の要件がある業務については、必要な資格・条件を満たす専門機関と連携します。
目指すのは、企業の実際の事業活動に即し、実行・維持できる保護計画です。
Metatekが現状把握から適切な対策の策定まで伴走
Metatekは企業とともに、稼働中のシステム、依存関係、および業務に影響するリスクを明確にします。そのうえで、技術部門、法務部門の担当窓口や適切な専門機関と連携し、対策を策定します。
目的は、保護要件に先手を打って対応し、リソースを重点的に活用するとともに、システム稼働後に多額の費用を伴う変更を減らすことです。
システムの現状とレベルについてMetatekに相談する →
参考資料
[1] サイバーセキュリティ法第116/2025/QH15号 — 特に第8条、第10条、第44条および第45条。
[2] 政令第331/2026/NĐ-CP号 — 政府法令情報ポータル。
[3] 政府新聞 — 情報システムに対するサイバーセキュリティ保護措置。
[4] 公安省 — 情報システムに対するサイバーセキュリティ保護に関する新規定。
[5] 政府情報ポータル — サイバーセキュリティ法第116/2025/QH15号の新たな内容。
2026年10月28日に照合した情報源に基づき更新しています。本内容は参考情報です。具体的なレベルおよび義務は、実際のシステム、適用法令、および適正な権限に基づいて判断する必要があります。